رویداد: مدیر عامل Vigilant Aerospace یکی از اعضای پنل امنیت سایبری MITER در XPONENTIAL 2026 است.

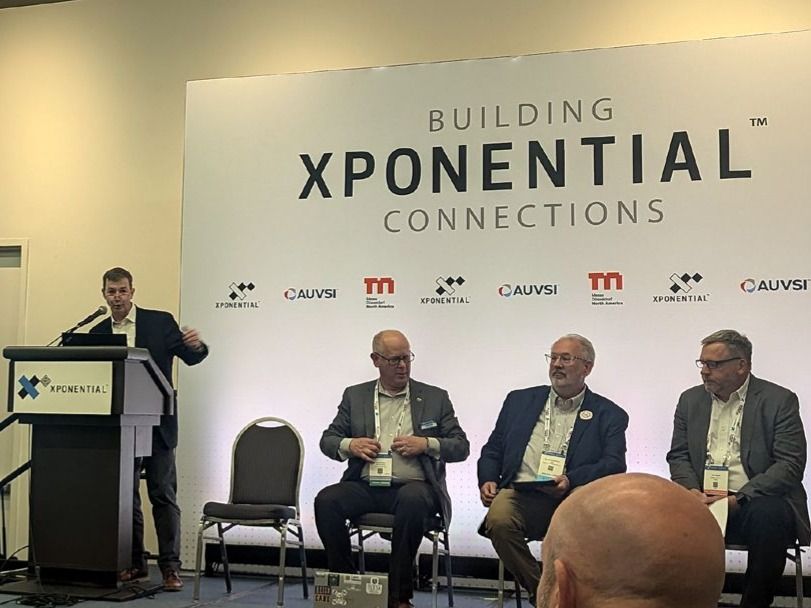
کراتلی ال. اپرسون، مدیر عامل Vigilant Aerospace Systems، یکی از اعضای متخصص در کارگاه MITER XPONENTIAL 2026، “اعتماد سایبری: امنیت فرماندهی و کنترل و فناوری عملیاتی به عنوان پهپادها و AAM Move In” بود. در این جلسه خطرات امنیت سایبری برای سیستمهای هواپیمای بدون سرنشین (UAS)، تحرک هوایی پیشرفته (AAM)، فرماندهی و کنترل، و زیرساختهای دیجیتالی که از عملیاتهای هوانوردی نوظهور پشتیبانی میکنند، بررسی شد.
اپرسون به اسکات پل از MITER که جلسه را مدیریت می کرد، پیوست. جف بیر از تالس؛ و دیوید کیلی از موسسه نوآوری سایبری اوکلاهما. MITER میزبان این جلسه به عنوان بخشی از برنامه ریزی فنی XPONENTIAL در مورد استقلال، سیستم های بدون سرنشین و زیرساخت های هوانوردی در حال ظهور بود. XPONENTIAL با 9000 شرکتکننده از 60 کشور، بزرگترین و تأثیرگذارترین رویداد در جهان است که فناوری سیستمهای مستقل را به نمایش میگذارد.
سایبر تراست برای سیستم های هوانوردی شبکه ای
نظرات اپرسون بر پیامدهای امنیت سایبری زیرساختهای فضای هوایی شبکه متمرکز بود. سیستم FlightHorizon در Vigilant Aerospace، حسگرها، دادههای هواپیما، زیرساختهای زمینی و خدمات نرمافزاری را به هم متصل میکند تا از عملکردهای آگاهی و شناسایی و اجتناب از فضای هوایی پشتیبانی کند.
در مقیاس عملیات UAS، اپراتورها به طور فزاینده ای بر زیرساخت های متصل فراتر از خود هواپیما تکیه می کنند. این ممکن است شامل رادارها، گیرندههای ADS-B In، خدمات داده از راه دور، مراکز فرماندهی، ارتباطات سیار و ماهوارهای، خدمات میزبانی ابری، و سازندگان و اجزای UAS شخص ثالث باشد.
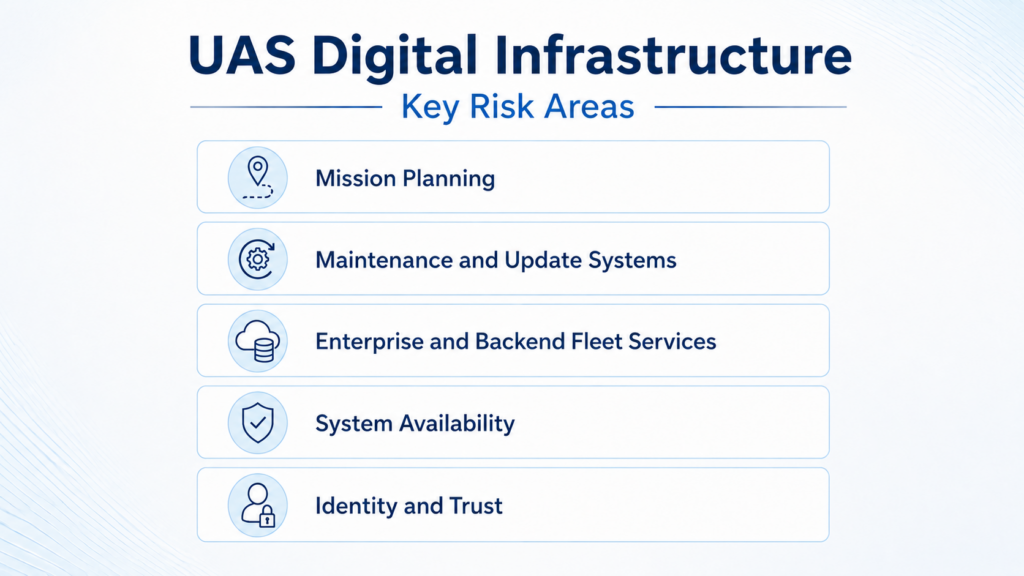
برای زیرساخت دیجیتال UAS، حوزههای خطر کلیدی شامل برنامهریزی ماموریت، سیستمهای نگهداری و بهروزرسانی، خدمات ناوگان سازمانی و باطن، در دسترس بودن سیستم، و هویت و اعتماد است. این مناطق به ویژه برای عملیات فراتر از خط دید بصری (BVLOS) و خدمات خودکار فضای هوایی در آینده، که در آن هواپیماها، اپراتورها، حسگرها، شبکهها و سرویسهای نرمافزاری نیاز به تبادل اطلاعات قابل اعتماد در زمان واقعی دارند تا ترافیک هوایی امن و هماهنگ باشد، اهمیت دارند. به گفته اپرسون، با افزایش تعداد پروازهای خودران در مسافت طولانی، انتظار میرود که وابستگی به سیستمهای متصل به هم طی پنج سال آینده به طرز چشمگیری افزایش یابد.
اپرسون درباره اینکه چگونه عملیاتهای UAS و AAM در آینده به دادههای قابل اعتماد، سیستمهای قابل اعتماد و هویتهای قابل اعتماد در سراسر شبکه نیاز دارند، بحث کرد. این شامل زیرساخت های مورد نیاز برای چارچوب های پیشنهادی اداره هوانوردی فدرال (FAA) بخش 108 و بخش 146 و خدمات ارائه دهنده خدمات داده خودکار (ADSP) است.
مناطق خطر سایبری برای قطعات و زیرساخت های UAS
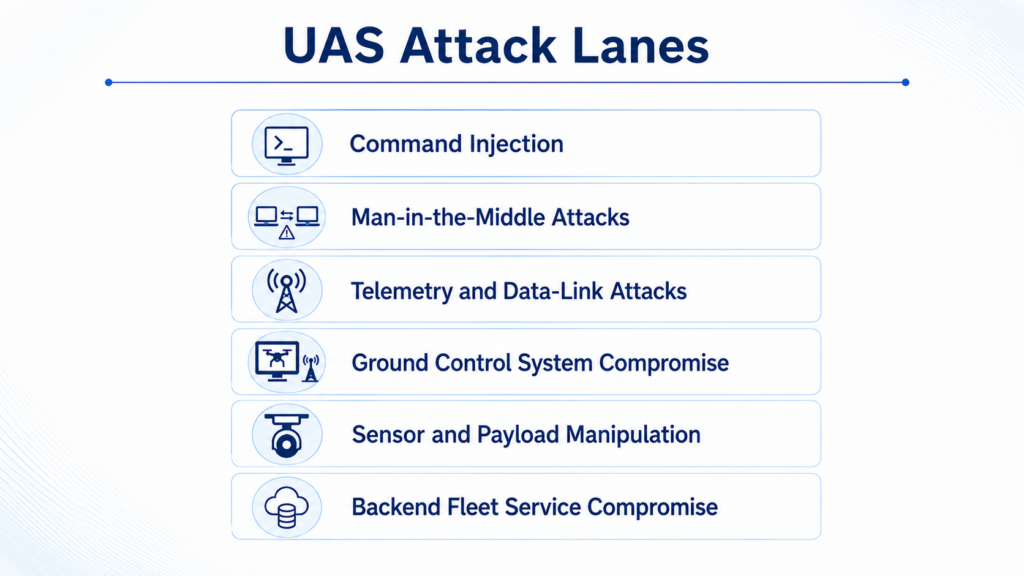
این کارگاه همچنین بر حملات به اجزای UAS و سیستم های پشتیبانی متمرکز بود. اینها شامل حملات به زنجیره تامین و سازندگان، خرابی سیستم عامل، تزریق فرمان، حملات انسان در وسط، حملات تله متری و پیوند داده، به خطر انداختن سیستم های کنترل زمینی، دستکاری حسگرها و بارها، و به خطر انداختن سرویس ناوگان پشتیبان می شود.
دستکاری حسگرها و محموله یکی از حوزههای تمرکز بود. این حملات می تواند شامل ورودی نادرست حسگر، ویدیوی تحریف شده یا داده های بار دستکاری شده باشد. خطر آگاهی موقعیتی نادرست است که بر تصمیمات اپراتور تأثیر می گذارد، داده های حیاتی را مبهم می کند یا بر رفتار سیستم های مستقل تأثیر می گذارد.
تله متری و حملات پیوند داده تمرکز دیگری بود. این حملات می تواند شامل تزریق بسته، پخش مجدد پخش های قبلی برای فریب سیستم های مستقل، حملات انکار سرویس در شبکه ها یا سرورها یا تلاش برای تغییر آنچه اپراتور می بیند باشد. این کارگاه بر لزوم حفظ وضعیت هواپیمای مورد اعتماد و آگاهی اپراتور تاکید کرد.
راه حل های رایج مورد بحث شامل استفاده از رمزگذاری، VPN ها، احراز هویت ایمن، توکن سازی، بررسی یکپارچگی پیام، احراز هویت متقابل، بررسی های ضد تکرار، نظارت بر ترافیک، محدود کردن نرخ، مسیرهای دورسنجی اضافی، اعتبار سنجی ورودی، هشدارهای اپراتور، و جداسازی سیستم های غیر بحرانی از سیستم های حیاتی پرواز بود.
برای سرویسهای باطنی و متصل به ابر، بحث شامل تقسیمبندی فناوری اطلاعات و فناوری عملیاتی، دسترسی بدون اعتماد، رابطهای برنامهنویسی برنامههای کاربردی امن (API)، ورود به سیستم، سختسازی ابر، پشتیبانگیری گرم، برنامهریزی پاسخ حادثه، و مدیریت اسرار بود.
سخنرانان متخصص
اسکات پل از MITER کارگاه را تعدیل کرد و بحث را در مورد حوزه های خطر سایبری کلیدی که بر سیستم های UAS و AAM تأثیر می گذارد رهبری کرد.
جف بیر از تالس ایالات متحده دیدگاه تامین کننده اصلی سیستم های هوافضا، دفاعی و دیجیتال را ارائه کرد. حوزه های بحث او شامل سیستم های پشتیبان، هویت و اعتماد، انکار خدمات و انعطاف پذیری سایبری بود.
دیوید کیلی نماینده موسسه نوآوری سایبری اوکلاهما بود، سازمانی که بر تحقیقات امنیت سایبری، توسعه نیروی کار و تجاری سازی فناوری متمرکز است. نظرات او شامل خطرات سخت افزاری و سخت افزاری پهپادها، خطرات فرماندهی و کنترل، ربودن سیگنال، آسیب پذیری های زنجیره تامین، خطرات سیستم های کنترل زمینی و مناطق مرتبط است.
کراتلی اپرسون نماینده سیستم های هوافضای هوشیار بود و مدیریت فضای هوایی و دیدگاه های زیرساخت ایمنی UAS را مورد بحث قرار داد. نظرات او نشان می دهد که زیرساخت دیجیتالی ایمن برای عملیات پروازی BVLOS و AAM مقیاس پذیر ضروری است.
درباره AUVSI XPONENTIAL
کنفرانس و نمایشگاه سالانه XPONENTIAL که توسط انجمن بینالمللی سیستمهای خودروی بدون خدمه (AUVSI) برگزار میشود، رهبران صنعت، مبتکران جهانی، کاربران نهایی و مقامات دفاعی را گرد هم میآورد تا فناوریهای جدید را به نمایش بگذارند و استانداردهای صنعت را برای سیستمهای خودران در سراسر جهان شکل دهند. این رویداد بین 8000 تا 9000 بازدیدکننده از بیش از 20 صنعت و 60 کشور جهان را به خود جذب می کند. تالار XPO میزبان 600 شرکت خواهد بود که آخرین پیشرفتها در پهپادها، رباتیک، هوش مصنوعی و وسایل نقلیه زمینی/دریایی خودران را ارائه میکنند.
درباره MITER
MITER یک سازمان غیرانتفاعی است که در راستای منافع عمومی در مورد چالش های فنی ملی کار می کند. این سازمان مراکز تحقیق و توسعه با بودجه فدرال را اداره می کند و مهندسی سیستم، تجزیه و تحلیل فنی و پشتیبانی تحقیقاتی را به حامیان دولتی ارائه می دهد.
MITER در زمینه هایی مانند هوافضا، امنیت سایبری، دفاع، حمل و نقل، هوش مصنوعی و زیرساخت های حیاتی فعالیت می کند. نقش او شامل گرد هم آوردن سهامداران از دولت، صنعت و دانشگاه برای مقابله با چالش های فناوری پیچیده مورد علاقه عمومی است.
درباره تالس
تالس یک شرکت فناوری جهانی است که به بازارهای هوافضا، دفاع، امنیت، هویت دیجیتال و حمل و نقل خدمات می دهد. در ایالات متحده، تالس از مشتریان در زمینه هوافضا، دفاع ملی، امنیت سایبری، حفاظت از هویت و زیرساخت های حیاتی از طریق محصولات، سیستم ها و خدمات فناوری پشتیبانی می کند.
درباره موسسه نوآوری سایبری اوکلاهما
موسسه نوآوری سایبری اوکلاهما (OCII) در دانشگاه تولسا مستقر است و بر انعطاف پذیری امنیت سایبری، توسعه نیروی کار، تحقیقات کاربردی و تجاری سازی تمرکز دارد. OCII از آموزش سایبری، مشارکت های صنعتی، خدمات امنیت سایبری مشاغل کوچک و توسعه فناوری با هدف تقویت اکوسیستم امنیت سایبری اوکلاهاما پشتیبانی می کند.


